zenonは、セキュアなエンジニアリング、一元化されたユーザー管理、暗号化された通信、監査対応のログ記録、長期的な互換性を組み合わせることで、製造業者が生産の可用性を損なうことなく、サイバーセキュリティを日常業務に組み込むことを可能にします。
従来のITセキュリティツールとは異なり、zenonはオペレーショナルテクノロジー(OT)向けに特別に設計されており、安全上重要なプロセス、知的財産、製品の品質を保護しつつ、システムの継続的な可用性を維持する必要があります。
お知らせ:このページは人工知能(AI)を用いて翻訳されています。元の英語版をご覧になるには、こちらをクリックしてください。
これらの企業はzenonを採用しています
なぜ製造業におけるサイバーリスクが高まっているのか?
現代の製造業では、ネットワーク化された生産ライン、IIoTデバイス、クラウド接続、そして統合されたMESおよびERPシステムへの依存度が高まっています。これらの技術は効率性と透明性を向上させる一方で、サイバー犯罪者が攻撃できる対象範囲を拡大させることにもなり、サイバーセキュリティは現代の産業運営において不可欠な要素となっています。
多くの生産施設では、数十年にわたり稼働し続けている設備が今もなお運用されています。こうしたレガシー資産は、最新の認証、暗号化、監視機能を備えていないことが多々ありますが、現在ではより広範な企業ネットワークに接続されているため、レガシー製造システムに対する効果的なサイバーセキュリティの必要性が高まっています。
同時に、NIS2やサイバーレジリエンス法(CRA)などの規制により、製造業者はセキュリティを単発的なコンプライアンス活動として扱うのではなく、継続的なリスク管理、インシデント報告、セキュアな開発、およびライフサイクル管理を実証することが求められています。
産業のデジタル化プロジェクトから得られる知見の一つは、サイバーセキュリティにおける最大の課題は、新しい機械を接続することではなく、操業を中断させることなく既存の生産資産を安全に統合することであるという点です。ほとんどの製造業者にとって、生産の継続性を維持することは、セキュリティの向上と同様に極めて重要です。
OTサイバーセキュリティとは何ですか?
オペレーショナル・テクノロジー(OT)のサイバーセキュリティは、PLC、HMI、SCADAソフトウェア、産業用ネットワーク、および接続された生産資産を含む産業用制御システムを、不正アクセス、マルウェア、プロセスの改ざん、および運用障害から保護すると同時に、安全かつ継続的な生産を維持します。
エンタープライズITとは異なり、OTサイバーセキュリティでは、機密性と可用性、安全性のバランスを図らなければなりません。セキュリティ対策は、許容できないダウンタイムや運用上の複雑さを生じさせることなく、生産活動を保護するものでなければなりません。
製造業にOT専用のサイバーセキュリティが必要な理由
従来のITセキュリティ対策だけでは、製造環境を十分に保護することはできません。産業用システムは、多くの場合、独自プロトコルを使用して通信を行い、何年にもわたって中断なく稼働し続け、安全性が極めて重要な生産プロセスを支えています。
zenonは、以下の要素を組み合わせることで、こうした要件に特化して設計されています:
• 安全なユーザー管理
• 暗号化された通信
• 監査対応のイベントロギング
• 高可用性の概念
• セキュアなエンジニアリングワークフロー
• 既存のOTおよびITインフラとの統合
このOT中心のアプローチにより、製造業者は生産パフォーマンスを維持しつつ、エンジニアリング、運用、ITにわたる統合的なセキュリティアーキテクチャを構築することができます。
ブラウンフィールドおよびレガシー機器の保護
ほとんどの製造現場では、サイバーセキュリティを向上させるためだけに、古い設備を撤去して新しいものに置き換えることはできません。生産システムは通常、長年にわたり稼働し続けなければならないため、段階的な近代化が不可欠となります。
zenonの互換性戦略は、システムの全面的な再設計を必要とせずに、既存のオートメーションプロジェクトに最新のセキュリティ機能を導入することを支援します。前方互換性と後方互換性により、アップグレードが簡素化されると同時に、エンジニアリングの負担と運用リスクが軽減されます。
プロジェクトのバージョン管理、およびバックアップと復元機能により、製造業者は展開前に変更内容を検証し、ロールバック手順を簡素化し、災害復旧計画を改善することができます。産業用近代化プロジェクトの事例によれば、綿密なバージョン管理と検証済みのロールバック手順は、大規模なインフラの入れ替えよりも効果的に運用リスクを低減することが多いのです。
|
製造上の課題 |
業務への影響 |
zenonの活用方法 |
|
HMIやエンジニアリングへの不正アクセス |
安全性を欠くパラメータ変更、レシピの改変、および生産エラー |
役割ベースの認証、きめ細かな権限設定、および完全な監査証跡 |
|
ランサムウェア |
生産のダウンタイムおよび設定データの損失 |
セキュアなアーキテクチャ、プロジェクトのバックアップ、および迅速な復旧機能 |
|
プロセスデータの改ざん |
誤った品質判断およびコンプライアンス上の問題 |
イベントの記録、監査、および整合性検証 |
|
内部者による脅威 |
許可されていない設計変更 |
個々のユーザーアカウント、トレーサビリティ、および最小権限の運用 |
|
レガシーシステムの脆弱性 |
攻撃対象領域の拡大 |
段階的な近代化を支援する互換性戦略 |
zenon ソフトウェアプラットフォームのセキュリティ機能
メーカーには、不必要な複雑さを増すことなく、既存の業務に自然に統合できるサイバーセキュリティ対策が必要です。
zenonは以下を提供します:
• ローカルおよびドメインベースの認証
• ロールベースのアクセス制御
• きめ細かな権限管理
• 暗号化プロトコルを用いたセキュアな通信
• 証明書管理
• 一元化されたイベントログ記録
• プロジェクトのバージョン管理
• バックアップおよび復元機能
• ソフトウェアの世代を超えた長期的な互換性
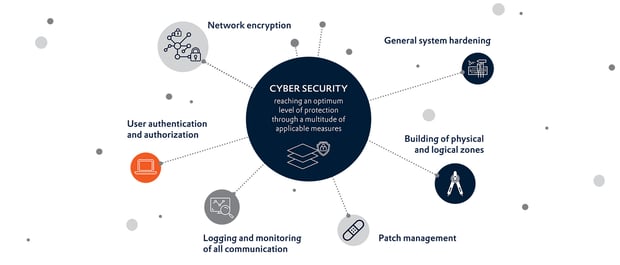
これらの機能により、多層防御戦略がサポートされると同時に、エンジニアリングチームは慣れ親しんだワークフローのまま作業を継続することができます。
規格および規制:IEC 62443、NIS2、CRA
サイバーセキュリティ規制により、メーカーは、セキュア開発、運用、脆弱性管理、保守など、システムのライフサイクル全体にわたって体系的なセキュリティプロセスを実施することがますます求められています。その結果、製造業界におけるサイバーセキュリティのコンプライアンスは、産業組織にとって戦略的な要件となっています。
zenonは、産業用オートメーションソフトウェアのセキュア開発ライフサイクル規格であるIEC 62443-4-1に準拠して開発されています。また、COPA-DATAはIEC 62443-4-2のセキュリティ要件へのマッピングも提供しており、製造業者や機械メーカーのIEC 62443準拠プロジェクトを支援しています。
製造分野におけるNIS2コンプライアンスに向けて、zenonは以下をサポートしています:
• リスク管理
• 認証および認可
• セキュアな通信
• 一元化されたロギング
• バックアップおよび復旧
• セキュリティ文書
• SIEMおよびSOCプラットフォームとの連携
EUサイバーレジリエンス法(CRA)は、デジタル要素を含む製品に対して、セキュアな開発、脆弱性管理、セキュリティアップデート、ライフサイクルサポートなどのサイバーセキュリティ要件を定めています。zenonは、製造業者が製造工程におけるCRAへの準拠に対応できるよう支援します。zenonの機能により、機械メーカーは自社の産業用オートメーションソリューションのサイバーセキュリティを強化することができます。 また、zenonの利用は、アクセス制御、暗号化通信、イベントログ記録、バックアップ機能といったセキュアなエンジニアリング手法や機能を通じて、サイバーレジリエンス法に基づく製造業者の義務の履行を支援します。
zenonは複数のサイバーセキュリティフレームワークを同時にサポートすることで、製造業者が安全かつ信頼性の高い運用を維持しつつ、レジリエントな産業環境を構築できるよう支援します。
機能の説明
メーカーには、不必要な複雑さを増すことなく、既存の業務に自然に統合されるサイバーセキュリティ対策が必要です。
製造ニーズに対応した機能:
|
製造要件 |
zenonの機能 |
|
セキュアなレシピ管理 |
|
|
監査可能性とトレーサビリティ |
|
|
IEC 62443 要件 |
|
|
安全な近代化 |
|
|
災害復旧 |
|
|
運用監視 |
|
|
生産状況の可視化 |
成功事例
-
Food & Beverage, Mechanical Engineering, Italy, Human Machine Interface (HMI) Intuitive HMIs for Galdi’s digital filling machines
続きを読むAs part of the renewal of their HMI concept, Galdi chose zenon to support their filling machines.
-
Efficient Engineering, Life Sciences & Pharmaceutical, Human Machine Interface (HMI), Spain Volpak standardizes packaging machine controls
続きを読むOriginal Equipment Manufacturer Volpak S.A.U. uses COPA-DATA’s zenon software platform to streamline development and maintenance, and to improve user experience.
COPA-DATAのソリューション
COPA-DATAは、産業オートメーションおよび運用技術(OT)向けの「セキュア・バイ・デザイン」ソフトウェアプラットフォームである「zenon」を通じて、製造業者が製造現場のサイバーセキュリティを強化できるよう支援しています。zenonは、製造業者がレガシーな生産システムを接続・近代化することを支援すると同時に、安全なユーザー管理、暗号化通信、イベントログ、バックアップと復旧、および長期的なシステム互換性をサポートします。
産業用ソフトウェア開発において30年以上の経験を持つCOPA-DATAは、変化する技術、サイバーセキュリティ、および規制要件に対応するため、「zenon」を継続的に進化させています。 そのため、「zenon」は、製造OTのサイバーセキュリティの向上、レガシー製造システムのサイバーセキュリティ強化、およびIEC 62443、NIS2、サイバーレジリエンス法(CRA)などの要件への対応を目指す製造業者に適しています。
よくある質問
-
ゼノンの互換性戦略により、メーカーは既存のオートメーションプロジェクトに、安全な認証、ログ記録、通信、およびバックアップ機能を導入しつつ、業務への支障を最小限に抑えることができます。これにより、ブラウンフィールドの生産環境においても、サイバーセキュリティの強化が現実的なものとなります。
-
zenonはIEC 62443-4-1に準拠して開発されており、IEC 62443-4-2に準拠したセキュリティ機能を備えています。これらの機能は、IEC 62443に準拠したオートメーションソリューションを導入する機械メーカーやプラント運営者を支援します。
-
製造システムでは、継続的な稼働と運用の安全性が最優先されます。そのため、OTサイバーセキュリティは、ダウンタイムを最小限に抑えつつ生産プロセスを保護することに重点を置いており、安全なエンジニアリング、ユーザー管理、および耐障害性の高いシステム設計が特に重要となります。
-
メーカーは、zenonをネットワークのセグメンテーション、役割ベースのアクセス制御、セキュアな通信、一元的な監視(SIEM)、およびIEC 62443などの業界のベストプラクティスと組み合わせることで、多層防御型のサイバーセキュリティ戦略に統合することができます。これにより、信頼性の高い運用を維持しつつ、IT環境とOT環境の両方におけるセキュリティを強化することが可能になります。
-
実用的な第一歩として、既存の生産資産を評価し、重要システムを特定し、体系的なユーザー管理を導入し、一元化されたロギングを実装し、バックアップ手順の検証を行うことが挙げられます。その後、製造業者は、zenonを安全なデジタル化プラットフォームとして活用し、ネットワークのセグメンテーション、継続的な監視、インシデント対応計画へと展開していくことができます。この段階的なアプローチにより、既存の業務への影響を最小限に抑えつつ、製造OTのサイバーセキュリティを強化することができます。
-
zenonは、より広範なNIS2のリスク管理およびインシデント対応プログラムに組み込むことができる、一元的な監視、イベントログ記録、認証、バックアップ管理、復旧手順、およびセキュリティ文書化機能を提供します。
-
zenonは、セキュア・バイ・デザイン(Secure-by-Design)の開発手法、サイバーセキュリティ機能、および長期的なソフトウェアライフサイクル管理を通じて、メーカーやシステムインテグレーターが規制要件に対応できるよう支援します。認証、ロールベースのアクセス制御、暗号化通信、イベントログ、バックアップ機能などの機能により、組織はより強固なサイバーセキュリティプロセスを確立し、製品のライフサイクル全体を通じて安全な産業運用を維持することができます。